Tehdit Görünürlüğü ve Güvenlik Analizi

Karanlık Noktaları Aydınlatmak: Siber Savunmada Tehdit Görünürlüğü ve Güvenlik Analizi

Tehdit Görünürlüğü ve Güvenlik Analizi

Modern kurumsal ağlar; binlerce uç nokta (endpoint), hibrit bulut ortamları, SaaS uygulamaları ve uzaktan çalışan iş güçleriyle her geçen gün daha karmaşık ve dağınık bir yapıya bürünmektedir. Bu karmaşıklık, siber saldırganlar için benzersiz gizlenme alanları yaratırken, BT ve güvenlik ekipleri için en büyük kabusu beraberinde getiriyor: Görünürlük kör noktaları.

Siber güvenlik dünyasındaki en tehlikeli yanılgı, "Sistemlerimizden herhangi bir alarm almıyoruz, öyleyse güvendeyiz" düşüncesidir. Oysa gelişmiş kalıcı tehditler (APT) ve modern fidye yazılımları (Ransomware), geleneksel güvenlik duvarlarının arkasında hiçbir alarm tetiklemeden aylarca sessizce veri sızdırabilmektedir. Bugün siber savunmanın temel kuralı nettir: Göremediğiniz bir tehdidi engelleyemez, analiz edemediğiniz bir riski yönetemezsiniz.

Assista Bilgi İşlem Danışmanlık olarak, kurumlara sadece reaktif koruma araçları sunmuyoruz; altyapının en derin kılcal damarlarına kadar siber görünürlük kazandıran, tehditleri henüz oluşma aşamasında tespit eden Gelişmiş Güvenlik Analitiği mimarileri inşa ediyoruz.

Geleneksel Güvenlik İzlemesinin Yetersiz Kaldığı Alanlar

Pek çok kurum, siber operasyonlarında sadece log (günlük) toplama odaklı (SIEM) veya geleneksel antivirüs mantığıyla çalışan sistemlere güvenmektedir. Ancak bu reaktif yaklaşımlar günümüz tehdit manzarasında şu kör noktaları yaratır:

  • Silo Halinde Kalan Veriler

    Ağ trafiği verileri, uç nokta logları ve bulut aktiviteleri birbirleriyle ilişkilendirilmediğinde (correlation eksikliği), bir saldırganın ayak izlerini takip etmek imkansızlaşır.

  • Alarm Yorgunluğu (Alert Fatigue)

    Güvenlik araçlarının günde binlerce niteliksiz alarm üretmesi, siber güvenlik analistlerinin gerçek ve kritik tehditleri gözden kaçırmasına neden olur.

  • Davranışsal Analiz Eksikliği

    Saldırganlar yasal kullanıcı kimliklerini veya sistem araçlarını (Living off the Land) kullandığında, imza tabanlı güvenlik yazılımları bu anormal davranışları siber tehdit olarak algılayamaz.

Assista ile Proaktif Tehdit Görünürlüğü ve Güvenlik Analitiği Mühendisliği

Assista olarak, kurumunuzun dijital varlıklarını korumak için altyapının röntgenini çekiyor ve yapay zeka destekli, bütünleşik bir görünürlük ekosistemi tasarlıyoruz:

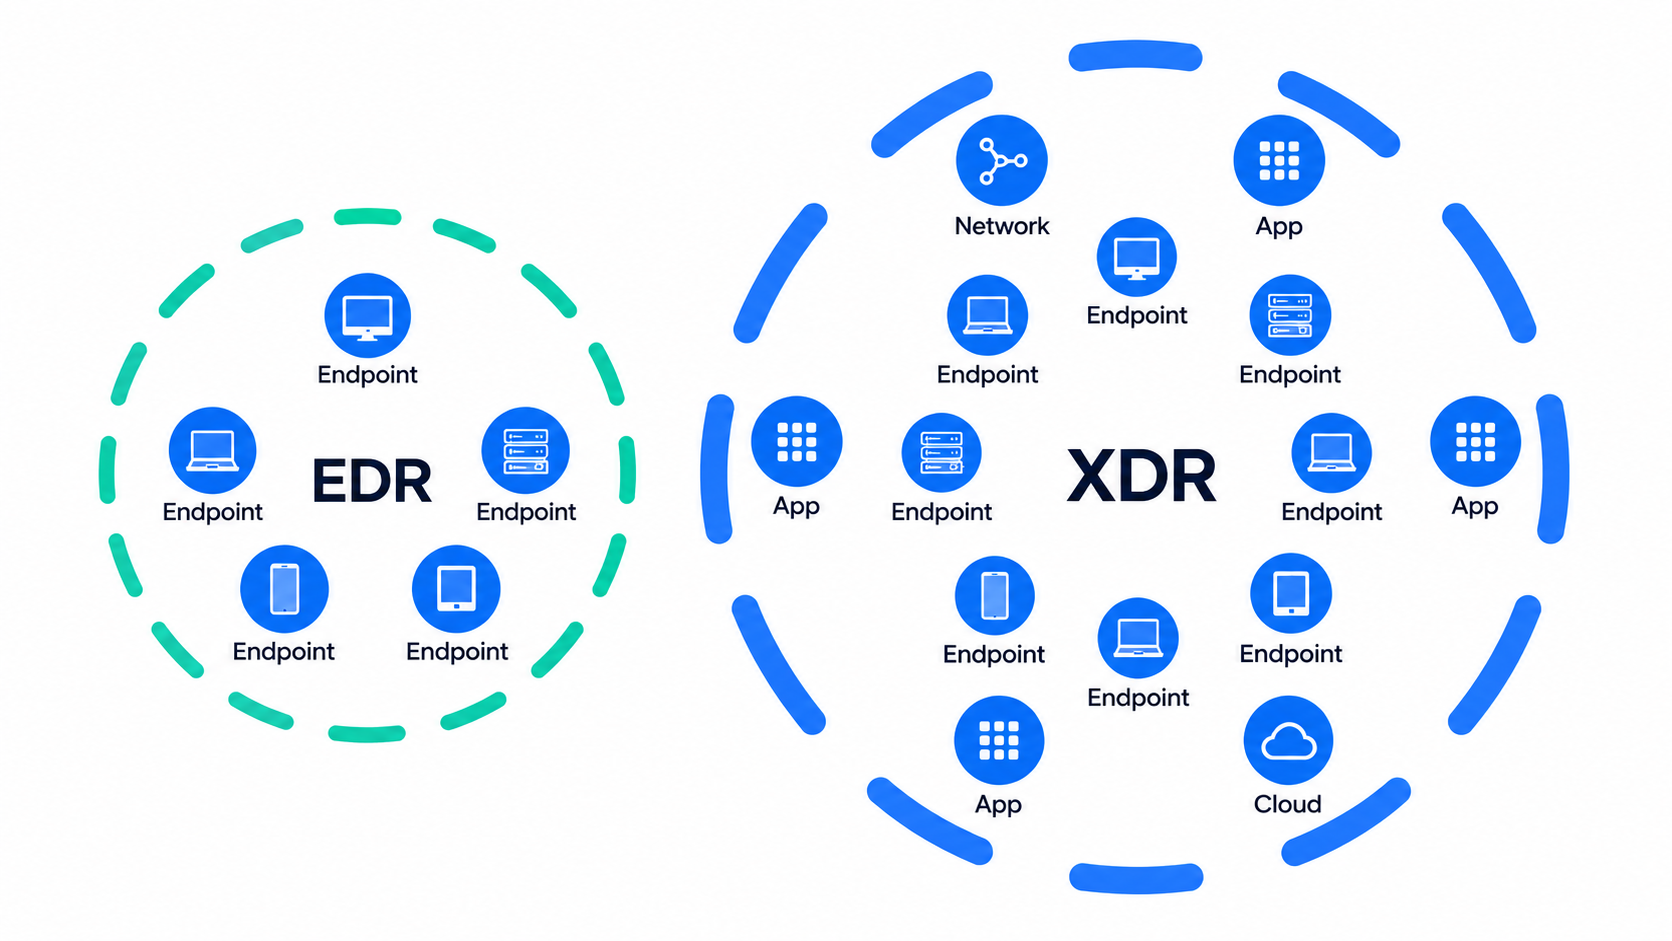
Uç Nokta Davranış Analizi ve Tehdit Avcılığı (EDR / XDR)

Uç Nokta Davranış Analizi ve Tehdit Avcılığı (EDR / XDR)

  • Sadece saldırı loglarını izlemiyoruz. Kullanıcı bilgisayarlarında ve sunucularda çalışan her süreci, bellekteki (RAM) hareketleri ve kayıt defteri (Registry) değişikliklerini anlık olarak analiz eden EDR/XDR (Endpoint/Extended Detection and Response) mimarilerini devreye alıyoruz. Tehditleri daha ağa yayılmadan uç noktada izole ediyor, proaktif Tehdit Avcılığı (Threat Hunting) metodolojileri uyguluyoruz.
Kör Noktalarınızı Assista Uzmanlığı ile Aydınlatın

Tehdit görünürlüğü ve güvenlik analizi, sadece yazılımların kurulmasıyla çözülebilecek bir konu değildir; derin bir korelasyon mantığı, siber tehdit istihbaratı entegrasyonu ve mimari mühendislik gerektirir. Assista’nın siber güvenlik mimarisinde üst düzey küresel sertifikalara sahip uzman kadrosu, kurumunuzun siber görünürlük olgunluğunu analiz ederek (SOC Assessment) en doğru görünürlük haritasını çıkarır.

Altyapınızdaki siber kör noktaları ortadan kaldırmak, tehdit tespit sürelerinizi (MTTD) dakikalara indirmek ve proaktif bir siber savunma hattı kurmak için Assista Bilgi İşlem Danışmanlık ekibiyle iletişime geçin.