Kimlik ve Erişim Güvenliği

Yeni Siber Güvenlik Sınırı: Kimlik ve Erişim Güvenliğinde Zero Trust Yaklaşımı

Kimlik ve Erişim Güvenliği

Kurumsal bilişim altyapılarında geleneksel siber güvenlik anlayışı, veri merkezinin etrafına güçlü duvarlar (Firewall, IPS vb.) örmekten ibaretti. Ancak hibrit çalışma modellerinin kalıcı hale gelmesi, uygulamaların buluta taşınması ve çalışanların şirket verilerine her yerden, her cihazdan erişmeye başlamasıyla birlikte bu geleneksel "kale ve hendek" modeli tamamen çöktü. Günümüz dünyasında artık korunması gereken sabit bir ağ sınırı yok. Modern siber güvenliğin yeni çevresi ve en kritik savunma hattı: Kimlik (Identity).

Siber saldırıların %80'inden fazlasının çalınan, zayıf veya sızdırılan kullanıcı kimlikleri üzerinden gerçekleştirildiği bir dönemde, sadece şifre korumasına güvenmek kurumları büyük risklerle karşı karşıya bırakmaktadır. Assista Bilgi İşlem Danışmanlık olarak, siber güvenlik dünyasının altın standardı kabul edilen Zero Trust (Sıfır Güven) felsefesiyle, kurumların kimlik ve erişim altyapılarını uçtan uca güvenli hale getiriyoruz.

Modern Erişim Yönetiminde Karşılaşılan Stratejik Riskler

Birçok kurum, kullanıcıların verilere erişim süreçlerini yönetirken operasyonel çevikliği korumak adına güvenlik kör noktaları yaratmaktadır:

  • Zayıf ve Statik Kimlik Doğrulama

    Sadece kullanıcı adı ve şifreye dayanan sistemler, gelişmiş oltalama (phishing) ve kimlik avı saldırılarına karşı tamamen savunmasızdır.

  • Aşırı Yetkilendirme (Over-Privileged Accounts)

    Çalışanlara veya üçüncü taraf yüklenicilere (vendors), işlerini yapmaları için gerekenden daha fazla ve süresiz yetki verilmesi, olası bir sızıntının tüm kuruma yayılmasına (lateral movement) neden olur.

  • Görünürlük ve İzleme Eksikliği

    Hangi kullanıcının, hangi cihazla, nereden ve hangi hassas veriye eriştiğinin anlık olarak analiz edilememesi, tehditlerin fark edilmesini imkansızlaştırır.

Assista ile Kimlik ve Erişim Güvenliği Mühendisliği

Assista olarak, "Asla güvenme, her zaman doğrula" prensibine dayanan, kullanıcı deneyimini bozmayan ancak güvenlikten de ödün vermeyen bütünsel IAM (Identity & Access Management) mimarileri tasarlıyoruz:

Çok Faktörlü Kimlik Doğrulama (MFA) ve Koşullu Erişim (Conditional Access)

Çok Faktörlü Kimlik Doğrulama (MFA) ve Koşullu Erişim (Conditional Access)

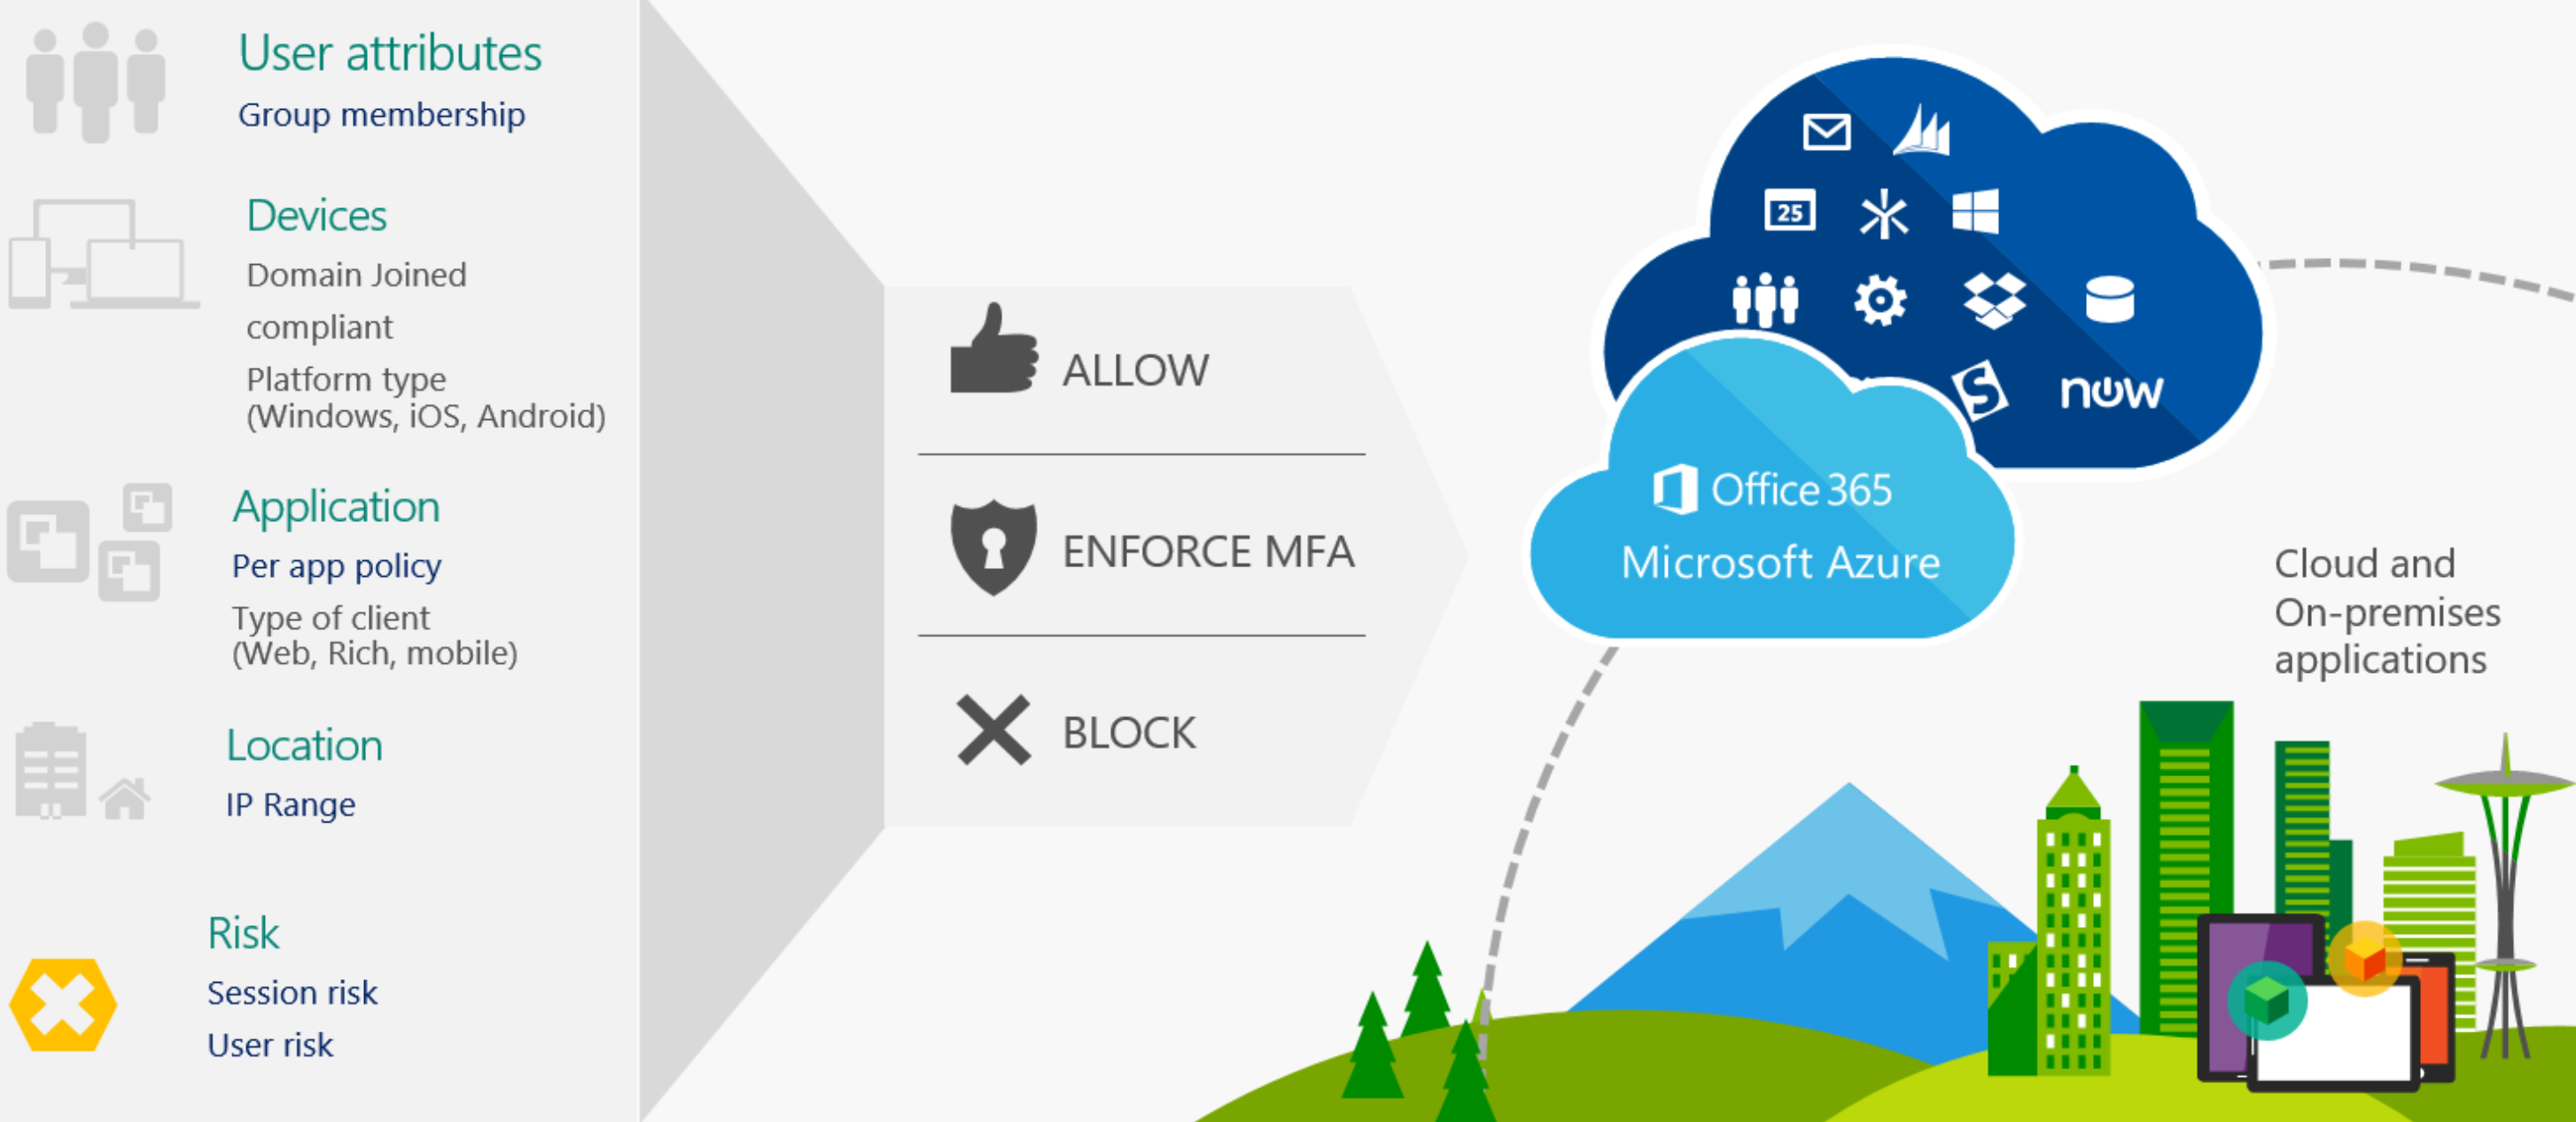
  • Sadece şifre dönemini kapatıyoruz. Microsoft Entra ID (Azure AD) ve pazar lideri kimlik çözümleriyle entegre Çok Faktörlü Kimlik Doğrulama (MFA) sistemlerini devreye alıyoruz. Bunu yaparken akıllı Koşullu Erişim politikaları kurguluyoruz: Kullanıcı alışılmışın dışında bir ülkeden, şirkete ait olmayan bir cihazla veya olağandışı bir saatte bağlanmaya çalıştığında sistem otomatik olarak ek doğrulama adımları talep eder veya erişimi bloke eder.
Dijital Varlıklarınızı Assista Güvencesiyle Koruyun

Kimlik ve erişim güvenliği, sadece bir yazılım kurulumu değil; kurumsal rollerin, veri haritalarının ve siber güvenlik politikalarının derinlemesine analiz edilmesini gerektiren bir stratejidir. Assista’nın siber güvenlik ve altyapı mimarisinde üst düzey sertifikalı uzman kadrosu, kurumunuzun mevcut kimlik altyapısının olgunluk analizini (Assessment) yaparak Zero Trust dönüşüm yol haritanızı belirler.

Siber risklerinizi azaltmak, regülasyonlara (KVKK, ISO 27001) tam uyum sağlamak ve kimlik altyapınızı modernize etmek için Assista Bilgi İşlem Danışmanlık uzman ekibiyle iletişime geçin.